IDS سازمان ضد خرابکاری (قسمت سوم):

مهمترين كار يك سيستم كشف نفوذگر،دفاع از كامپيوتر بوسيله شناسايي حمله و جلوگيري از آن است. شناسايي حمله هكر بستگي به نوع و تعداد عكس العمل مورد نظر دارد. ( شكل 1) مقابله با نفوذ، نياز به يك سيستم تركيبي دام گذاري و تله اندازي دارد كه هردو اين پروسه ها بايد با بررسي و دقت انجام شود. از كارهاي ديگري كه بايد انجام داد ، تغيير
سه‌شنبه، 8 ارديبهشت 1388
تخمین زمان مطالعه:
موارد بیشتر برای شما
IDS سازمان ضد خرابکاری (قسمت سوم):
IDS  سازمان ضد خرابکاری (قسمت سوم):
IDS سازمان ضد خرابکاری (قسمت سوم):

نويسنده: مهندس مهدي سعادت

چه بايد كرد؟

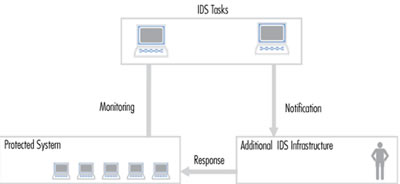
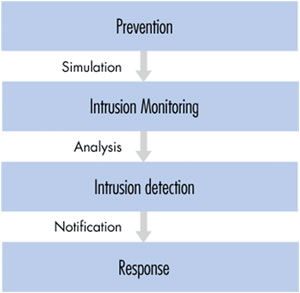
مهمترين كار يك سيستم كشف نفوذگر،دفاع از كامپيوتر بوسيله شناسايي حمله و جلوگيري از آن است. شناسايي حمله هكر بستگي به نوع و تعداد عكس العمل مورد نظر دارد. ( شكل 1)
مقابله با نفوذ، نياز به يك سيستم تركيبي دام گذاري و تله اندازي دارد كه هردو اين پروسه ها بايد با بررسي و دقت انجام شود. از كارهاي ديگري كه بايد انجام داد ، تغيير دادن جهت توجه هكر است.
هر دوسيستم واقعي و مجازي(Honeypot) به دام اندازي هكر به طور دائمي ديده باني (Monitor ) مي شوند و داده هاي توليد شده توسط سيستم شناسايي نفوذ گر(IDS) براي شناسايي نحوه عملكرد حمله به دقت بررسي مي شود كه اين مهمترين وظيفه يك IDS جهت شناسايي حملات و يا نفوذهاي احتمالي مي باشد.
IDS سازمان ضد خرابکاری (قسمت سوم):
( شكل 1 )

IDS سازمان ضد خرابکاری (قسمت سوم):
( شكل 2 )

وقتي كه يك حمله يا نفوذ شناسايي شد، IDS سرپرست شبكه را مطلع مي سازد. مرحله بعدي كار مي تواند بر عهده سرپرست شبكه يا خود IDS باشد كه از بررسيهاي به عمل آمده نتيجه گيري كرده و اقدام متقابل را انجام دهد.(مانند جلوگيري از عملكرد يك قسمت بخصوص براي پايان بخشيدن به Session هاي مشكوك يا تهيه نسخه پشتيبان از سيستم برا ي حفاظت از اطلاعات ، و يا انتقال ارتباط به يك سيستم گمراه كننده مانند Honeypot و چيزهاي ديگر كه بر اساس سياستهاي (Policy ) شبكه قابل اجرا باشد . در حقيقت IDS يك از عناصر سياستهاي امنيتي شبكه است .
در بين وظايف مختلف IDS ، شناسايي نفوذگر از اساسي ترين آنهاست .حتي ممكن است در مراجع قانوني از نتايج و گزارشات حوادثي كه IDS اعلام مي كند استفاده نمود، و از حملاتي كه در آينده اتفاق خواهد افتاد با اعمال وصله هاي امنيتي مناسب از حمله به يك كامپيوتر بخصوص ويا يك منبع شبكه جلوگيري كرد.
شناسايي نفوذ ممكن است گاهي اوقات زنگ خطر اشتباهي را به صدا در آورد. براي مثال نتيجه خراب كاركردن يك كارت شبكه و يا ارسال شرح يك حمله و يا اثر يك نفوذ ازطريق Email .

ساختار و معماري سيستم تشخيص نفوذ:
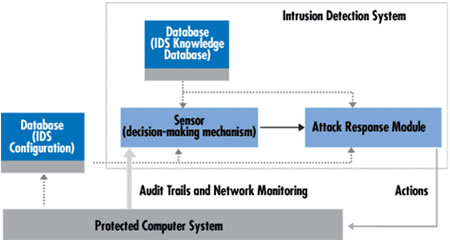
سيستم تشخيص نفوذ يك هسته مركزي دارد و يك تشخيص دهنده(موتور تشخيص) است كه مسئوليت تشخيص نفوذ را دارد. اين سنسور يك مكانيزم تصميم گيري بر اساس نوع نفوذ دارد.

IDS سازمان ضد خرابکاری (قسمت سوم):
( شكل 3)

اين سنسور اطلاعات خام را از سه منبع دريافت مي كند.
1- از اطلاعات موجود در بانك اطلاعلتي خود IDS .
2- فايل ثبت وقايع سيستم (syslog).
3- آثار ترافيك عبوري و ديده باني شبكه .
فايل ثبت وقايع سيستم (syslog) ممكن است به طور مثال اطلاعات پيكربندي سيستم و دسترسي هاي كاربران باشد. اين اطلاعات اساس تصميم گيري هاي بعدي مكانيزم سنسور خواهد بود.
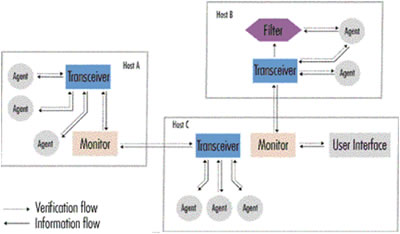
اين سنسور با يك Event Generator كه مسئول جمع آوري اطلاعات است با هم كار مي كنند. ( شكل 4) . قوانين جمع آوري اطلاعات كه بوسيله سياست هاي Event generator مشخص مي شود ، تعيين كننده نوع فيلترينگ از روي حوادث و اطلاعات ثبت شده است.
Event Generator ، مثل سيستم عامل يا شبكه يا يك برنامه اجرايي ، توليد كنندهPolicy هايي هستند كه ممكن است يك واقعه ايجاد شده در سيستم عامل يا Packet هاي شبكه را ثبت كنند. اين مجموعه به همراه اطلاعات Policy مي تواند در يك سيستم محافظت شده يا خارج از شبكه قرار داده شود. در بعضي شرايط خاص هيچ محل مشخصي به عنوان محل حفظ اطلاعات ايجاد نمي شود مثل وقتي كه اطلاعات جمع آوري شده از وقايع مستقيما" به يك سيستم آناليز ارسال مي شود.
IDS سازمان ضد خرابکاری (قسمت سوم):
( شكل 4 )

وظيفه سنسور فيلتر كردن اطلاعات است و حذف كردن هر داده غير مرتبط كه از طرف منابع دريافت اطلاعات مي رسد. تحليل كننده براي دستيابي به اين هدف از Policy هاي موجود استفاده مي كند.تحليل گر نكاتي مانند اثر و نتيجه حمله ، پرو فايل رفتارهاي نرمال و صحيح و پارامترهاي مورد نياز مثل Threshold ها را بررسي مي كند .علاوه بر همه اينها بانك اطلاعاتي كه پارامترهاي پيكربندي IDS را در خود نگه مي دارد، روشهاي مختلف ارتباطي را ايجاد مي كنند.سنسور يا گيرنده هم بانك اطلاعاتي خاص خود را دارد، كه شامل تاريخچه پويايي از نفوذهاي پيچيده بوده يا با توجه به تعدد حمله مورد تحليل قرارگرفته است.
سيستم تشخيص نفوذ مي تواند به صورت متمركز مثل برقراري يك فايروال فيزيكي يا به صورت غير متمركز انجام شود.يك IDS غير متمركز شامل تعداد زيادي سيستم تشخيص نفوذ در يك شبكه بزرگ است كه هركدام از آنها با هم در ارتباط هستند.سيستم هاي پيچيده تر از ساختاري پيروي مي كنند كه ماژول هاي مشابه برنامه هاي خود اجرايي دارند كه روي هر كامپيوتر اجرا مي شوند. عملكرد اين سيستم جايگزين ، مونيتور و فيلتر كردن تمام فعاليتهاي مرتبط با يك بخش محافظت شده است كه بتواند يك آناليز دقيق و پاسخ متناسب از شبكه دريافت كند.
يكي از قسمت هاي بسيار مهم IDS برنامه اي است كه به سرور آناليز كننده گزارش مي دهد ، DIDS(Database IDS) و داراي ابزار آناليز پيچيده تري است كه حملات غير متمركز را نيز شناسايي مي كند. دليل ديگري كه وجود دارد مربوط به قابليت حمل و انتقال درچند منطقه فيزيكي است .علاوه بر اين عامل جايگزين مشخص براي تشخيص و شناسايي اثر حمله هاي شناخته شده مي باشد .
يك راه حل ساختاري چند برنامه اي كه در سال 1994 ايجاد شد
AAFID يا Autonomous Agent for Intrusion Detection است. (شكل 5). اين ساختار از يك جايگزين استفاده مي كند كه بخش به خصوصي از رفتار سيستم را در زمان خاص ديده باني مي كند . بطور مثال يك جايگزين مي تواند تعداد دفعاتي را كه به سيستم Telnet شده تشخيص داده و در صورتي كه اين عدد منطقي به نظر نرسد آنرا گزارش كند. يك جايگزين همچنين قابليت ايجاد زنگ خطر در زمان وقوع يك حادثه مشكوك را دارد . جايگزين ها مي توانند مشابه سازي شوند و به سيستم ديگر منتقل گردند. به غير از جايگزين ها ، سيستم مي تواند رابط هايي براي ديده باني كل فعاليتهاي يك كامپيوتر بخصوص داشته باشد. اين رابط ها هميشه نتايج عمليات خود را به يك مونيتور مشخص ارسال مي كنند. سيستم هاي مانيتور اطلاعات را از نقاط مختلف و مشخص شبكه دريافت مي كنند و اين بدين معني است كه مي توانند اطلاعات غير متمركز را بهم ارتباط دهند و نتيجه گيري نهايي را انجام دهند.به انضمام اينكه ممكن است فيلتر هايي گذاشته شود تا داده هاي توليد شده را بصورت انتخابي در يافت نمايد.

IDS سازمان ضد خرابکاری (قسمت سوم):

منبع: www.sgnec.net
/س


تبلیغات در راسخون
ارسال نظر
با تشکر، نظر شما پس از بررسی و تایید در سایت قرار خواهد گرفت.
متاسفانه در برقراری ارتباط خطایی رخ داده. لطفاً دوباره تلاش کنید.
موارد بیشتر برای شما
مرگ ناگهانی و پرسش های ناتمام؛ چگونه درباره فقدان با کودکان حرف بزنیم؟
واکنش صلیب سرخ جهانی به جنایت‌های دشمن در جنگ چهل روزه علیه ایران چه بود؟
play_arrow
واکنش صلیب سرخ جهانی به جنایت‌های دشمن در جنگ چهل روزه علیه ایران چه بود؟
پرونده جدید علیه رسایی
play_arrow
پرونده جدید علیه رسایی
سواد مرگ، چرا جامعه ای که درباره زندگی حرف می زند از مرگ سخن نمی گوید؟
سلاح شیمیایی ایرانی در قلب واشنگتن؟!
play_arrow
سلاح شیمیایی ایرانی در قلب واشنگتن؟!
ضرب و شتم محمد خردادیان پس از افشاگری علیه پهلوی
play_arrow
ضرب و شتم محمد خردادیان پس از افشاگری علیه پهلوی
اولین ساعت‌مچی تلویزیون دار جهان سیکو در سال ۱۹۸۲ + فیلم
play_arrow
اولین ساعت‌مچی تلویزیون دار جهان سیکو در سال ۱۹۸۲ + فیلم
پیرترین ایرانی در سرشماری جدید شناسایی شد + فیلم
play_arrow
پیرترین ایرانی در سرشماری جدید شناسایی شد + فیلم
آیا هر رازی را باید با یک ربات در میان گذاشت؟
تقدیر از معلمی که جان دانش‌آموز را براثر خفگی نجات داد + فیلم
play_arrow
تقدیر از معلمی که جان دانش‌آموز را براثر خفگی نجات داد + فیلم
تعبیر جدید ترامپ از ونزوئلا ؛ دارایی جدید آمریکا است + فیلم
play_arrow
تعبیر جدید ترامپ از ونزوئلا ؛ دارایی جدید آمریکا است + فیلم
ادعای کارشناس پزشکی قانونی: جفری اپستین خفه شده است + فیلم
play_arrow
ادعای کارشناس پزشکی قانونی: جفری اپستین خفه شده است + فیلم
نجات خدمه نفتکش متخلف در تنگه هرمز توسط صیادان + فیلم
play_arrow
نجات خدمه نفتکش متخلف در تنگه هرمز توسط صیادان + فیلم
مسیریاب ایرانی با حال‌وهوای بازی GTA به‌روزرسانی شد + فیلم
play_arrow
مسیریاب ایرانی با حال‌وهوای بازی GTA به‌روزرسانی شد + فیلم
گروسی: بازگشت بازرسان آژانس به ایران نباید به توافق سیاسی مشروط شود + فیلم
play_arrow
گروسی: بازگشت بازرسان آژانس به ایران نباید به توافق سیاسی مشروط شود + فیلم